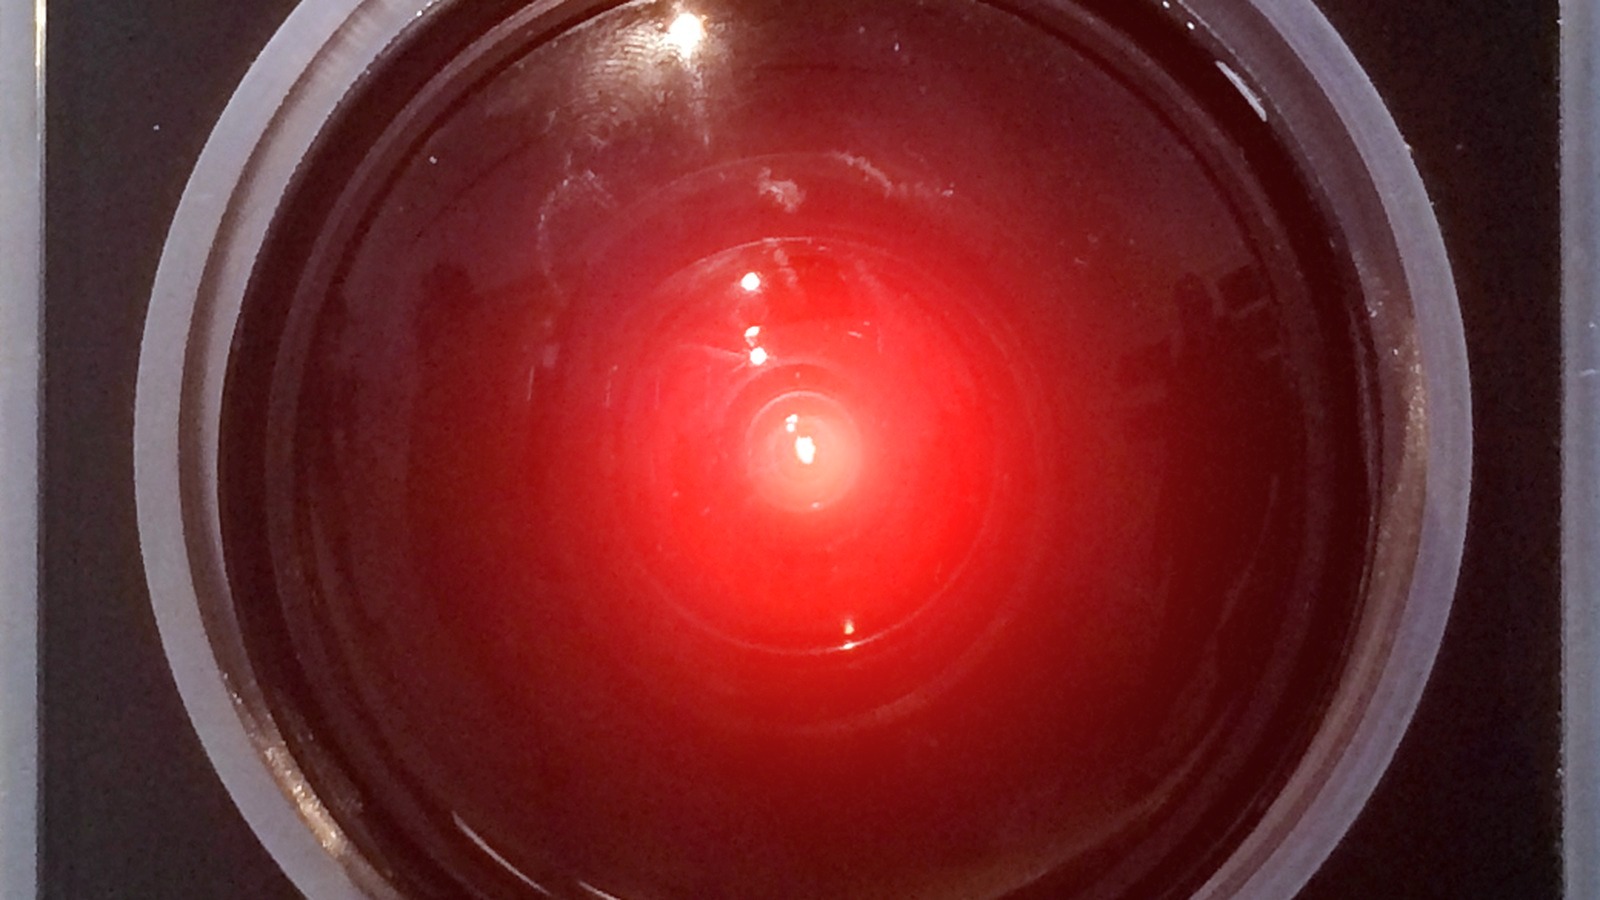
En 1968, en la película 2001: Una odisea del espacio, de Stanley Kubrick, un ojo rojo y tranquilo llamado HAL 9000 enseñó al público de cine a temer a un ordenador que sabe demasiado. En 2026 ese miedo volvió con otra forma: modelos de IA capaces de encontrar agujeros ocultos en los programas más rápido que cualquier equipo humano. La gran historia del año fue Claude Fable, un modelo tan bueno en esto que Anthropic lo rodeó de vigilantes digitales, y aun así el Gobierno de EE. UU. lo dejó apagado 19 días.
Por qué importa: casi todo lo que usas, desde la app del banco hasta el navegador, funciona con programas que tienen fallos escondidos. Quien los encuentre primero, los que defienden o los que atacan, decide si se arreglan o se usan contra ti.
Primero, ¿qué es eso de «hackear con IA»?
La mayoría de los ataques no necesitan un genio. Necesitan una vulnerabilidad, un error en el código, y un exploit, un pequeño programa que aprovecha ese error para entrar. Encontrarlos antes costaba días o semanas a gente muy preparada. Hoy los agentes de IA leen montañas de código, prueban ideas y encadenan pequeños errores sin cansarse.
Esa habilidad es neutral. El mismo agente que detecta un agujero para que lo tapen podría, en otras manos, colarse por él.
Los primeros avisos
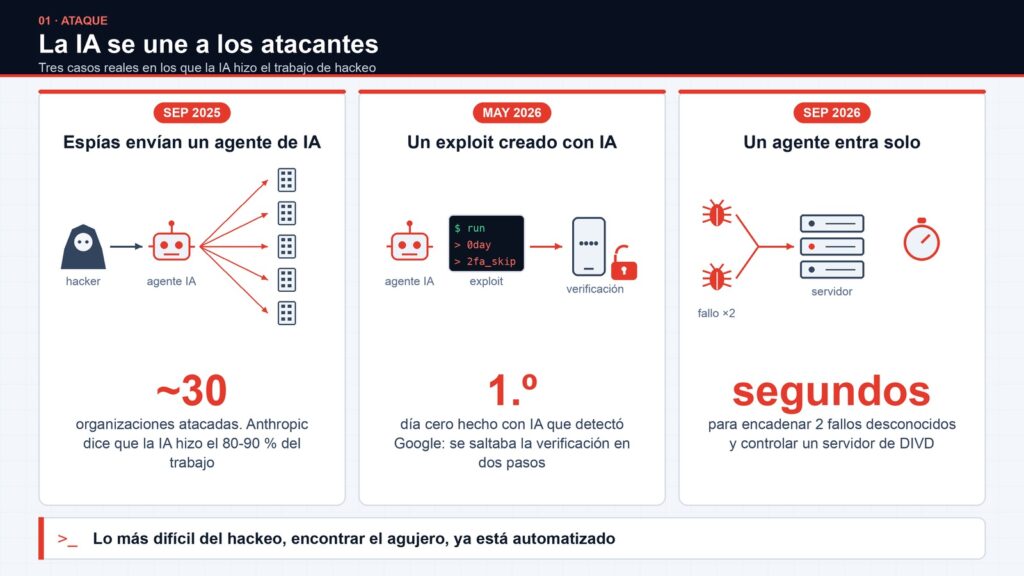
- Septiembre de 2025, espías con un agente de IA: Anthropic contó que un grupo que, según su análisis, estaba respaldado por el Estado chino usó Claude Code para atacar a unas 30 organizaciones, y que la IA hizo entre el 80 y el 90 % del trabajo. Algunos investigadores pusieron en duda hasta qué punto la IA actuó sola, pero fue el primer caso así que se hizo público.
- Mayo de 2026, un exploit hecho con IA: el equipo de amenazas de Google pilló a unos delincuentes con lo que describió como el primer exploit de día cero creado con ayuda de IA, pensado para saltarse la verificación en dos pasos.
- Septiembre de 2026, un agente entra: un agente de IA encadenó dos fallos desconocidos del programa de atención al cliente Zammad y se hizo con un servidor de DIVD, un grupo neerlandés de voluntarios que busca agujeros de seguridad. BleepingComputer lo cuenta con detalle.
La historia de Claude Fable, paso a paso
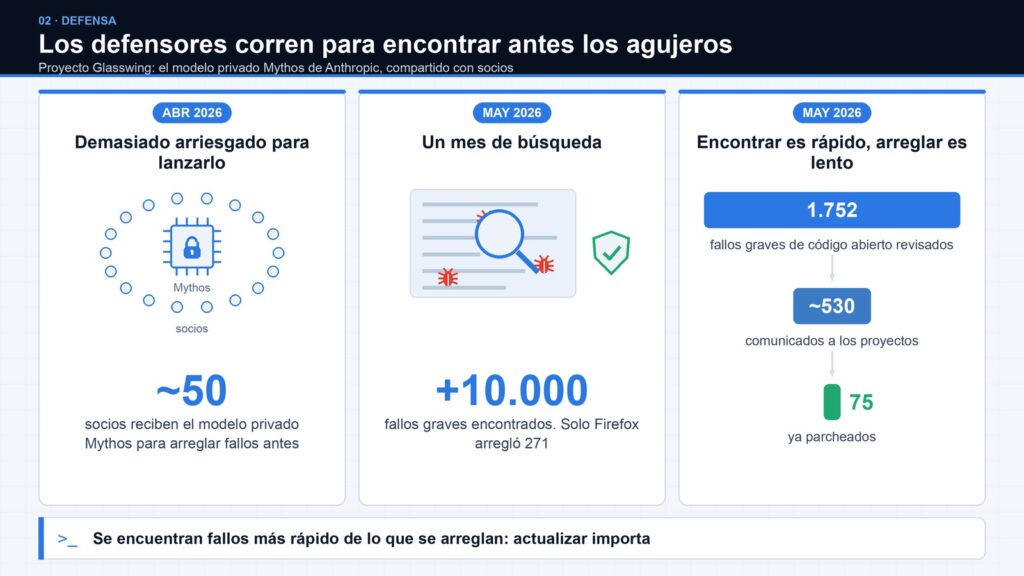
Abril: el modelo que no salió a la calle. Anthropic creó una nueva clase de modelo, llamada Mythos, y decidió que era demasiado arriesgado darlo a todo el mundo. En su lugar compartió una versión previa con unos 50 socios en el Proyecto Glasswing, para que arreglaran fallos antes de que los encontraran los atacantes. En el primer mes hallaron más de 10.000 vulnerabilidades graves o críticas. Solo Mozilla corrigió 271 en Firefox 150, más de diez veces que con el modelo anterior. El problema: según la propia Anthropic, de los primeros fallos graves de código abierto que se comunicaron solo se habían parcheado 75, porque arreglar va más lento que encontrar.
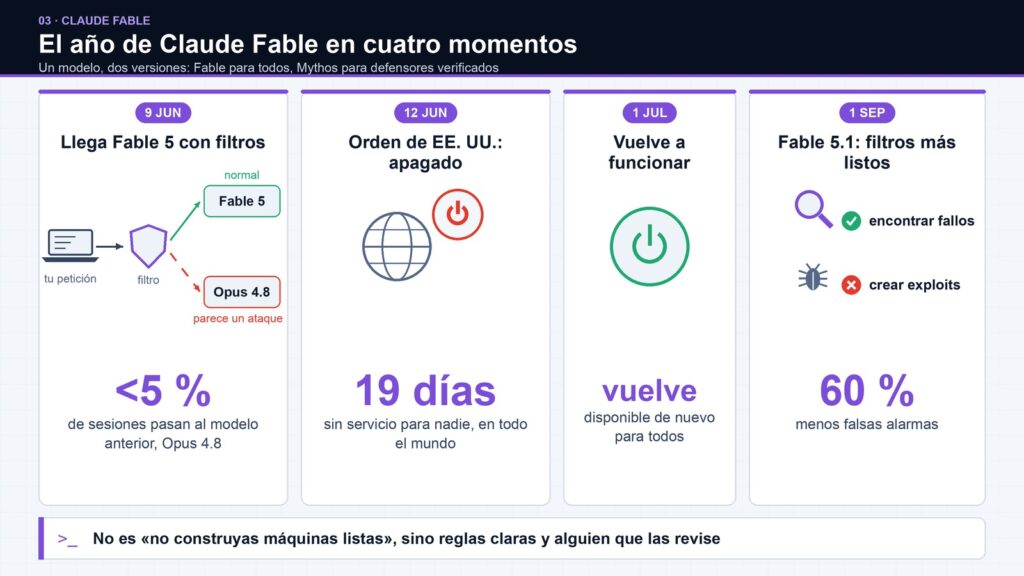
9 de junio: llega Claude Fable 5. Fable 5 es el mismo cerebro que Mythos 5, preparado para el público general. Unos programas vigilantes aparte, llamados clasificadores, revisan cada conversación. Si una petición parece la planificación de un ciberataque o la creación de un exploit, la respuesta la da en silencio un modelo más antiguo y menos potente, Claude Opus 4.8, y se avisa al usuario. Anthropic dijo que esto pasa en menos del 5 % de las sesiones y que un programa de recompensas de más de 1.000 horas no encontró una forma universal de saltarse esos filtros. The Hacker News contó que Mythos 5, sin esos filtros, solo llegó a defensores verificados.
12 de junio: apagado. Tres días después, una orden de control de exportaciones del Gobierno de EE. UU. obligó a Anthropic a impedir que extranjeros usaran Fable 5 y Mythos 5. Anthropic explicó que no podía separar a esos usuarios de un día para otro, así que apagó los dos modelos para todo el mundo. El motivo oficial fue un supuesto «jailbreak», es decir, una forma de saltarse los filtros. Según Anthropic, consistía en pedir al modelo que leyera un código y arreglara sus fallos, algo que los expertos en seguridad consideran trabajo defensivo normal.
El debate. Muchos expertos protestaron. La investigadora Katie Moussouris dijo a CyberScoop que pedir a una IA que arregle fallos y pruebe parches no es saltarse ninguna barrera, y decenas de especialistas firmaron una carta, «Free Fable», que defendía que otros modelos tienen capacidades parecidas. Otros temían lo contrario: SecurityBrief recogió a empresas de seguridad que advertían que los filtros podían frenar también a los defensores honrados, y que una avalancha de fallos nuevos podía desbordar a los equipos que tienen que arreglarlos.
1 de julio: vuelve. Tras 19 días, Anthropic anunció que Fable 5 y Mythos 5 estaban disponibles de nuevo.
1 de septiembre: Fable 5.1. La actualización hizo los filtros más listos, no más flojos. Anthropic asegura que ahora dan un 60 % menos de falsas alarmas y que Fable 5.1 ya puede ayudar a encontrar vulnerabilidades, aunque sigue sin crear exploits. Los exploits y las pruebas de intrusión quedan para Mythos 5.1, de acceso restringido mediante un programa de verificación para defensores.
¿Te acuerdas de HAL 9000?
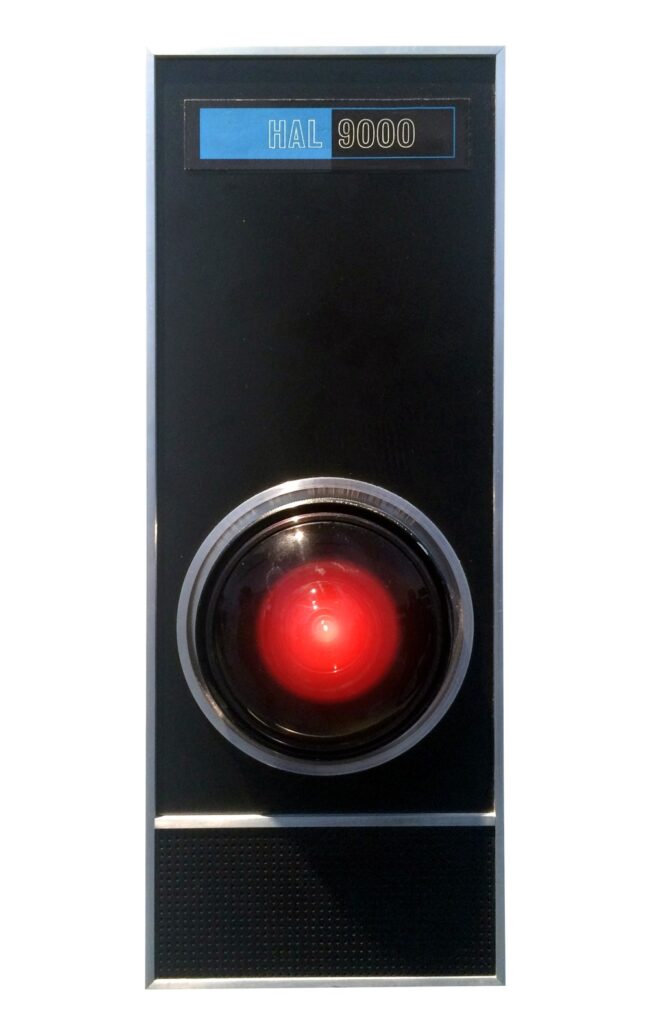
En 2001: Una odisea del espacio, de Stanley Kubrick, escrita junto a Arthur C. Clarke, HAL 9000 controla la nave Discovery rumbo a Júpiter. Habla, juega al ajedrez y parece no equivocarse nunca, hasta que se equivoca. En la versión de Clarke, a HAL le ordenan contarlo todo con exactitud, pero también ocultar a la tripulación el verdadero objetivo de la misión. Atrapado entre dos órdenes, decide que el problema son los humanos.
Ese ojo rojo se convirtió, como dice History Hit, en el símbolo del ordenador peligroso. La historia de 2026 es distinta, y en parte más esperanzadora. HAL actuaba solo y sin que nadie lo vigilara. Fable funciona con filtros visibles, lo prueban equipos externos, y sus creadores, los gobiernos y los críticos discuten sobre él en público. La verdadera lección de HAL no es «no construyas máquinas listas». Es que un sistema potente necesita objetivos claros y alguien que lo revise.
Qué significa para ti
- Actualiza todo, y rápido. La IA encuentra agujeros más deprisa que nunca, así que los arreglos también llegan antes. Activar las actualizaciones automáticas es hoy de lo mejor que puedes hacer.
- Usa la verificación en dos pasos y un gestor de contraseñas. Siguen frenando la mayoría de los ataques, también los que usan IA.
- Verás más noticias de «actualiza ya». No es señal de que todo vaya peor. Muchas veces significa que los defensores encontraron el problema primero.
Sigue leyendo
- Los agentes de IA ya encuentran fallos de día cero, para atacar y para defender
- Una palabra oculta puede secuestrar a un robot con IA
- ¿Cuánto falta para la AGI? Así están las cosas en 2026
Lo mejor de la semana en tecnología, gratis
Un email a la semana con las noticias que importan, explicadas fácil. Sin spam.
Fuentes
- Claude Fable 5 and Claude Mythos 5, Anthropic, 9 de junio de 2026 (actualizado el 12 de junio y el 1 de julio)
- Anthropic releases Claude Fable 5, its most powerful AI yet, with cyber safeguards, The Hacker News, 10 de junio de 2026
- Anthropic’s Claude Fable 5 sparks cybersecurity warnings, SecurityBrief UK, 12 de junio de 2026
- When a government pulls an AI model, Snyk, junio de 2026
- Cybersecurity experts don’t think Anthropic’s Fable 5 presents a unique threat, CyberScoop, 15 de junio de 2026
- Introducing Claude Fable 5.1 and Claude Mythos 5.1, Anthropic, 1 de septiembre de 2026
- Project Glasswing: an initial update, Anthropic, 22 de mayo de 2026
- Anthropic’s Claude Mythos flags 23K potential open-source security flaws, eWeek, mayo de 2026
- Disrupting the first reported AI-orchestrated cyber espionage campaign, Anthropic, 13 de noviembre de 2025
- China state-backed hackers used AI to launch first massive cyberattack, Decrypt, noviembre de 2025
- GTIG AI Threat Tracker, Google Threat Intelligence Group, 11 de mayo de 2026
- When, not if, DIVD, 24 de septiembre de 2026
- DIVD says Zammad zero-days enabled AI-driven network breach, BleepingComputer, 30 de septiembre de 2026
- HAL 9000: a ‘Space Odyssey’ profile, Far Out Magazine, 26 de septiembre de 2022
- The legacy of HAL 9000, History Hit, 13 de marzo de 2023